
Oblasť kybernetickej bezpečnosti
Cloud Security
Cloud Security pokrýva ochranu cloudových služieb, SaaS aplikácií, workloadov, identít, konfigurácií a dát naprieč hybridným a multicloud prostredím.
Slovník skratiek
Prehľad vysvetľuje skratky použité v tejto časti, aby bolo jasné, ktorú bezpečnostnú funkciu označujú.
- CASB
- Cloud Access Security BrokerBezpečnostný sprostredkovateľ medzi používateľmi a cloudovými aplikáciami, ktorý pomáha riadiť prístup, politiky a ochranu dát v SaaS.
- CSPM
- Cloud Security Posture ManagementKontinuálna kontrola cloudových konfigurácií, služieb a nastavení voči bezpečnostným pravidlám a compliance požiadavkám.
- CWPP
- Cloud Workload Protection PlatformOchrana cloudových workloadov, napríklad virtuálnych serverov, kontajnerov, Kubernetes a serverless komponentov.
- CIEM
- Cloud Infrastructure Entitlement ManagementAnalýza a riadenie cloudových oprávnení, rolí a nadmerných práv v cloudovej infraštruktúre.
- CNAPP
- Cloud-Native Application Protection PlatformPlatforma spájajúca viac vrstiev cloudovej bezpečnosti, typicky posture, workloady, identity, zraniteľnosti a aplikačný kontext.
- CDR
- Cloud Detection and ResponseDetekcia a reakcia nad cloudovými udalosťami, identitami, workloadmi a SaaS aktivitami. Neznamená to Content Disarm and Reconstruction.
Čo táto oblasť rieši
Cloud Security rieši bezpečnosť prostredí, ktoré už neležia iba v lokálnom dátovom centre. Zahŕňa SaaS aplikácie, cloudové účty, kontajnery, virtuálne servery, serverless služby, identity, oprávnenia, konfigurácie, dátové toky a prepojenie s vývojovými procesmi. Pri cloude je problémom najmä rýchlosť zmien: nové služby vznikajú priebežne, tímy používajú viac platforiem a hranica medzi infraštruktúrou, aplikáciou a identitou sa stiera.
Prečo je dôležitá
Dobrá cloudová bezpečnostná architektúra pomáha odhaliť nesprávne konfigurácie, nadmerné oprávnenia, verejne dostupné úložiská, rizikové workloady a udalosti, ktoré môžu naznačovať kompromitáciu. Zákazník pritom často nepotrebuje ďalší izolovaný nástroj, ale prehľad o tom, ktorá vrstva rizika je nepokrytá: SaaS kontrola, posture, workload protection, identity entitlement, cloud detection and response alebo audit.
Ako sa v oblasti orientovať
Pri výbere cloudových bezpečnostných technológií je dôležité rozlíšiť SaaS kontrolu, ochranu workloadov, riadenie oprávnení, konfigurácií, dát a kontinuálnu detekciu udalostí. Moderný trend smeruje ku CNAPP, CDR a cloud risk managementu, ale praktická hodnota závisí od integrácie s DevOps, IAM, SIEM/SOAR a od schopnosti prioritizovať reálne riziko.
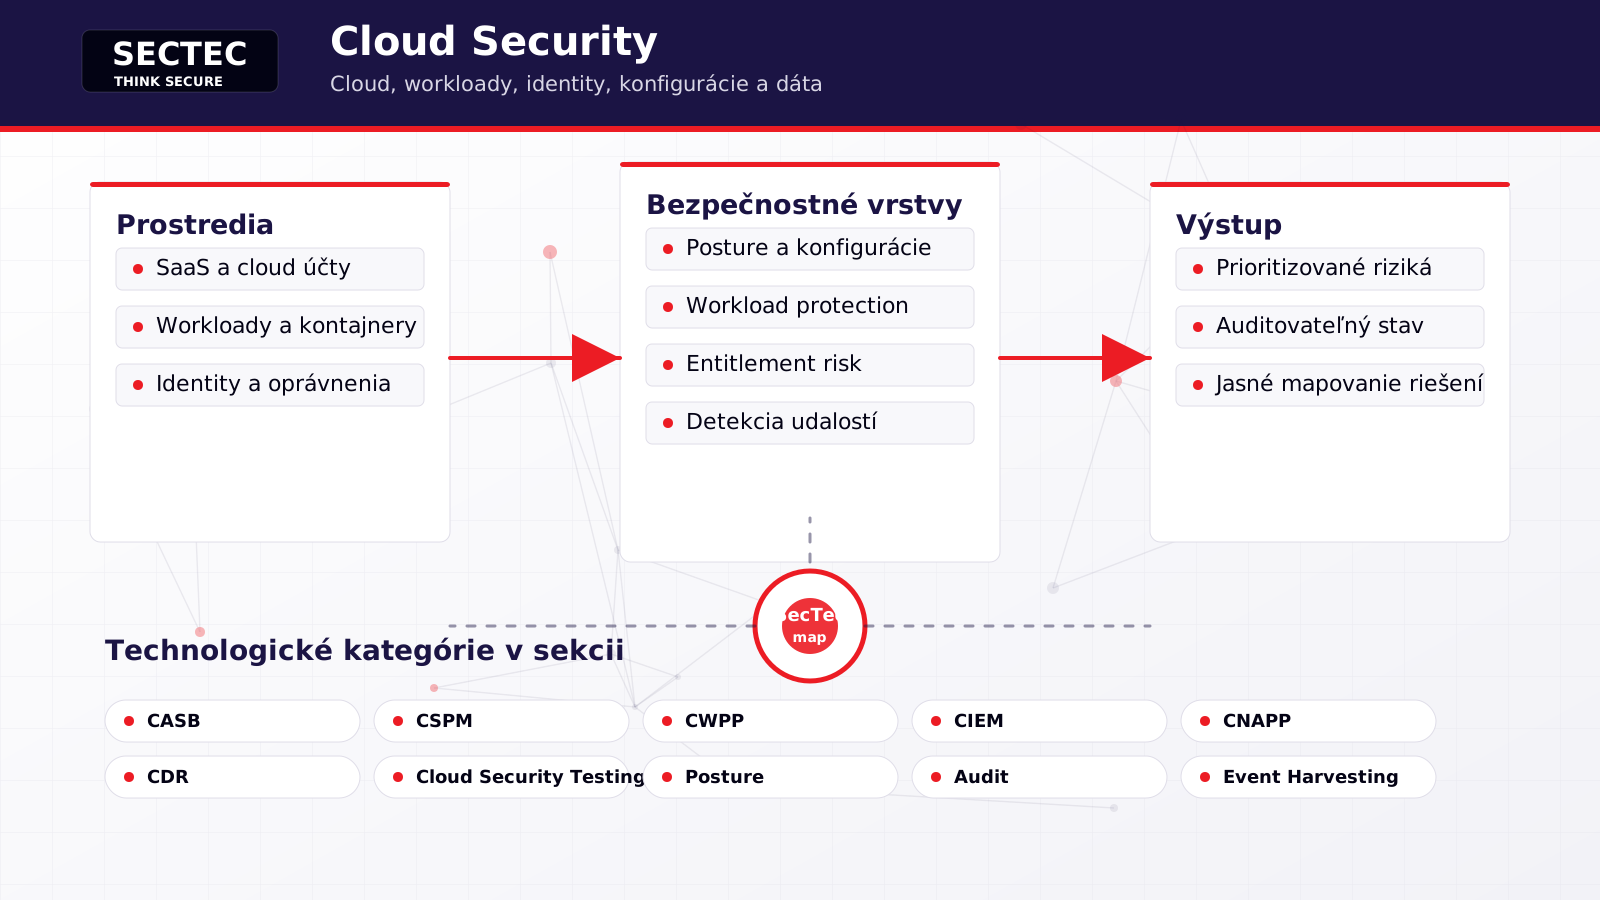
Pri mapovaní riešení je dôležité oddeliť prevenciu, compliance, risk management a detekciu. CSPM alebo Posture pomáhajú vidieť stav konfigurácií, CWPP sleduje workloady, CIEM analyzuje oprávnenia, CDR rieši detekciu a reakciu v cloudových službách a CNAPP sa snaží spojiť viac vrstiev do jednej platformy. Pre výber výrobcu je preto podstatné, či má organizácia hlavne SaaS problém, multicloud infraštruktúru, kontajnery, cloud identity alebo potrebu jednotného cloud risk manažmentu.
Zoznam technológií nižšie slúži ako mapa oblasti Cloud Security. Najprv je vhodné pomenovať konkrétny bezpečnostný problém, potom vybrať najbližšiu technologickú kategóriu a až následne porovnávať výrobcov. Takýto postup pomáha oddeliť podobne znejúce riešenia a znižuje riziko, že sa do architektúry pridá ďalší nástroj bez jasnej úlohy.
Technická schéma sekcie
Otázky pri výbere riešenia
- Ktoré cloudové platformy a SaaS aplikácie sú pre organizáciu kritické?
- Je hlavným problémom konfigurácia, workload, identita, dáta alebo detekcia incidentov?
- Má riešenie pokrývať aj kontajnery, serverless, DevOps pipeline alebo iba prevádzkový cloud?
- Má riešenie znižovať počet konzol alebo dopĺňať konkrétnu chýbajúcu kontrolu?
- Vie nástroj pracovať s existujúcim SIEM, IAM, DevOps, ticketingom a risk reportingom?
Ako používať túto sekciu
Každá technologická stránka rozvíja samostatnú kategóriu, vysvetľuje jej miesto v architektúre a uvádza výrobcov z portfólia SecTec, ktorí s danou oblasťou súvisia. Sekčná stránka preto funguje ako vstupný bod pre orientáciu, zatiaľ čo detailné stránky pomáhajú pri konkrétnom mapovaní na riešenia.
Výrobcovia z portfólia SecTec
Pokrytie útokov a obranný kontext
MITRE ATT&CK® Enterprise verzie 19.1 používame ako referenčný model. Mapovanie je odbornou interpretáciou SecTec a neznamená schválenie alebo odporúčanie zo strany MITRE.
Praktické typy útokov
- Phishing a zneužitie identityÚtočník manipuluje používateľa, získava prihlasovacie údaje alebo zneužíva dôveryhodný účet na vstup do prostredia.
- Zneužitie verejnej aplikácie alebo APIÚtočník využíva zraniteľnú webovú aplikáciu, API, klientsky kód alebo dodávateľský komponent na prvotný prístup a vykonanie kódu.
- Kompromitácia cloudu a SaaSÚtočník zneužíva cloudové identity, oprávnenia, konfigurácie alebo aplikačné integrácie na prístup k službám a dátam.
- Malware a Command and ControlŠkodlivý kód sa spúšťa, udržiava prístup a komunikuje s infraštruktúrou útočníka cez bežné alebo skryté kanály.
- Exfiltrácia a únik dátÚtočník vyhľadáva, zhromažďuje a odosiela citlivé dáta z koncových zariadení, cloudu, e-mailu alebo interných úložísk.
- Ransomware a narušenie dostupnostiÚtočník šifruje alebo manipuluje dáta, zastavuje služby, blokuje obnovu a spôsobuje prevádzkový dopad.
- Dodávateľský reťazec a dôveryhodný prístupÚtočník zneužíva dodávateľa, softvérovú závislosť, externý prístup alebo dôveryhodný vzťah na obídenie bežnej ochrany.
- Prieskum a mapovanie útočnej plochyÚtočník zhromažďuje informácie o ľuďoch, systémoch, cloudových službách a verejne dostupnej infraštruktúre a hľadá vhodnú cestu k prvotnému prístupu.
- Business Email Compromise a prevzatie schránkyÚtočník prevezme alebo napodobní dôveryhodnú e-mailovú identitu a zneužije komunikáciu na podvod, zmenu platobných údajov, zber dát alebo ďalší phishing.
- Eskalácia oprávnení a perzistenciaÚtočník rozširuje oprávnenia, vytvára alebo mení účty a politiky a buduje si opakovaný prístup k systémom, identitám alebo cloudovému prostrediu.
- Insider hrozba a zneužitie oprávneného prístupuInterný používateľ alebo útočník s platným účtom zneužíva legitímne oprávnenia na vyhľadávanie, kopírovanie, manipuláciu alebo odoslanie citlivých dát.
- SSRF – Server-Side Request ForgeryÚtočník prinúti server alebo API načítať ním zvolenú adresu a získa prístup k interným službám, metadátam cloudu alebo chráneným sieťovým cieľom.
- Chybná konfigurácia API a exponované rozhraniaNezabezpečené predvolené nastavenia, debug endpointy, chybné CORS, detailné chyby alebo chýbajúce hlavičky sprístupnia útočníkovi dáta a funkcie.
- Shadow a zombie API bez riadeného inventáraNeznáme, zabudnuté alebo staré verzie API zostávajú dostupné bez aktuálnych kontrol, vlastníka, dokumentácie a monitorovania.
- Krádež relácie a zneužitie prístupových tokenovÚtočník ukradne cookie, OAuth token alebo inú reláciu a pristupuje k službe bez opätovného zadania hesla alebo MFA.
Relevantné techniky ATT&CK
- T1059 · Command and Scripting InterpreterDetect, Prevent, Respond, Validate
- T1069 · Permission Groups DiscoveryDetect, Prevent, Respond
- T1078 · Valid AccountsDetect, Prevent, Respond, Validate
- T1098 · Account ManipulationDetect, Prevent, Respond, Validate
- T1105 · Ingress Tool TransferDetect, Prevent, Respond, Validate
- T1114 · Email CollectionDetect, Prevent, Respond
- T1136 · Create AccountDetect, Prevent, Respond, Validate
- T1190 · Exploit Public-Facing ApplicationDetect, Prevent, Respond, Validate
- T1213 · Data from Information RepositoriesDetect, Prevent, Respond
- T1484 · Domain or Tenant Policy ModificationDetect, Prevent, Respond, Validate
- T1526 · Cloud Service DiscoveryDetect, Respond, Validate
- T1530 · Data from Cloud StorageDetect, Prevent, Respond
- T1556 · Modify Authentication ProcessDetect, Prevent, Respond
- T1567 · Exfiltration Over Web ServiceDetect, Prevent, Respond
- T1578 · Modify Cloud Compute InfrastructureDetect, Prevent, Respond, Validate
- T1580 · Cloud Infrastructure DiscoveryDetect, Prevent, Respond, Validate
- T1685 · Disable or Modify ToolsDetect, Prevent, Respond, Validate