
Oblasť kybernetickej bezpečnosti
Data Security
Data Security chráni citlivé dáta počas používania, prenosu, ukladania, zdieľania a spracovania v lokálnych, cloudových, SaaS aj AI scenároch.

Slovník skratiek
Prehľad vysvetľuje skratky použité v tejto časti, aby bolo jasné, ktorú bezpečnostnú funkciu označujú.
- DLP
- Data Loss PreventionDetekcia a riadenie pohybu citlivých dát, aby nedošlo k ich nechcenému alebo neoprávnenému úniku.
- HSM
- Hardware Security ModuleŠpecializované hardvérové zariadenie na bezpečnú tvorbu, uloženie a používanie kryptografických kľúčov.
Čo táto oblasť rieši
Data Security sa sústreďuje na ochranu dát bez ohľadu na to, kde sa nachádzajú: na endpointoch, serveroch, v databázach, v cloude, v SaaS aplikáciách, v AI nástrojoch, pri prenose alebo v zdieľaných dokumentoch. Základom je vedieť, ktoré dáta sú citlivé, kto k nim má prístup a ako sa používajú.
Prečo je dôležitá
Únik dát môže vzniknúť útokom, chybou používateľa, nesprávnym zdieľaním, stratou zariadenia, slabou správou kľúčov alebo nekontrolovaným použitím dát v AI a analytike. Preto sa Data Security skladá z viacerých vrstiev: klasifikácia, DLP, šifrovanie, key management, HSM, tokenizácia a data masking. Každá vrstva rieši inú časť životného cyklu dát.
Ako sa v oblasti orientovať
Ochrana dát začína tým, že organizácia vie, kde sa citlivé dáta nachádzajú, kto s nimi pracuje, do ktorých aplikácií a AI nástrojov vstupujú a aké pravidlá sa na ne vzťahujú. Následne sa volí kombinácia klasifikácie, DLP, šifrovania, správy kľúčov, tokenizácie, maskovania a kontrol prístupu.
Pri výbere technológií treba začať od typu dát, regulácií a spôsobu používania. Iné riešenie potrebuje organizácia na ochranu dokumentov, iné na šifrovanie diskov, iné na tokenizáciu platobných údajov, iné na maskovanie testovacích dát a iné na správu kľúčov v hybridnom cloude. Dôležité je, aby ochrana nebola iba technická, ale aj použiteľná pre bežných používateľov.
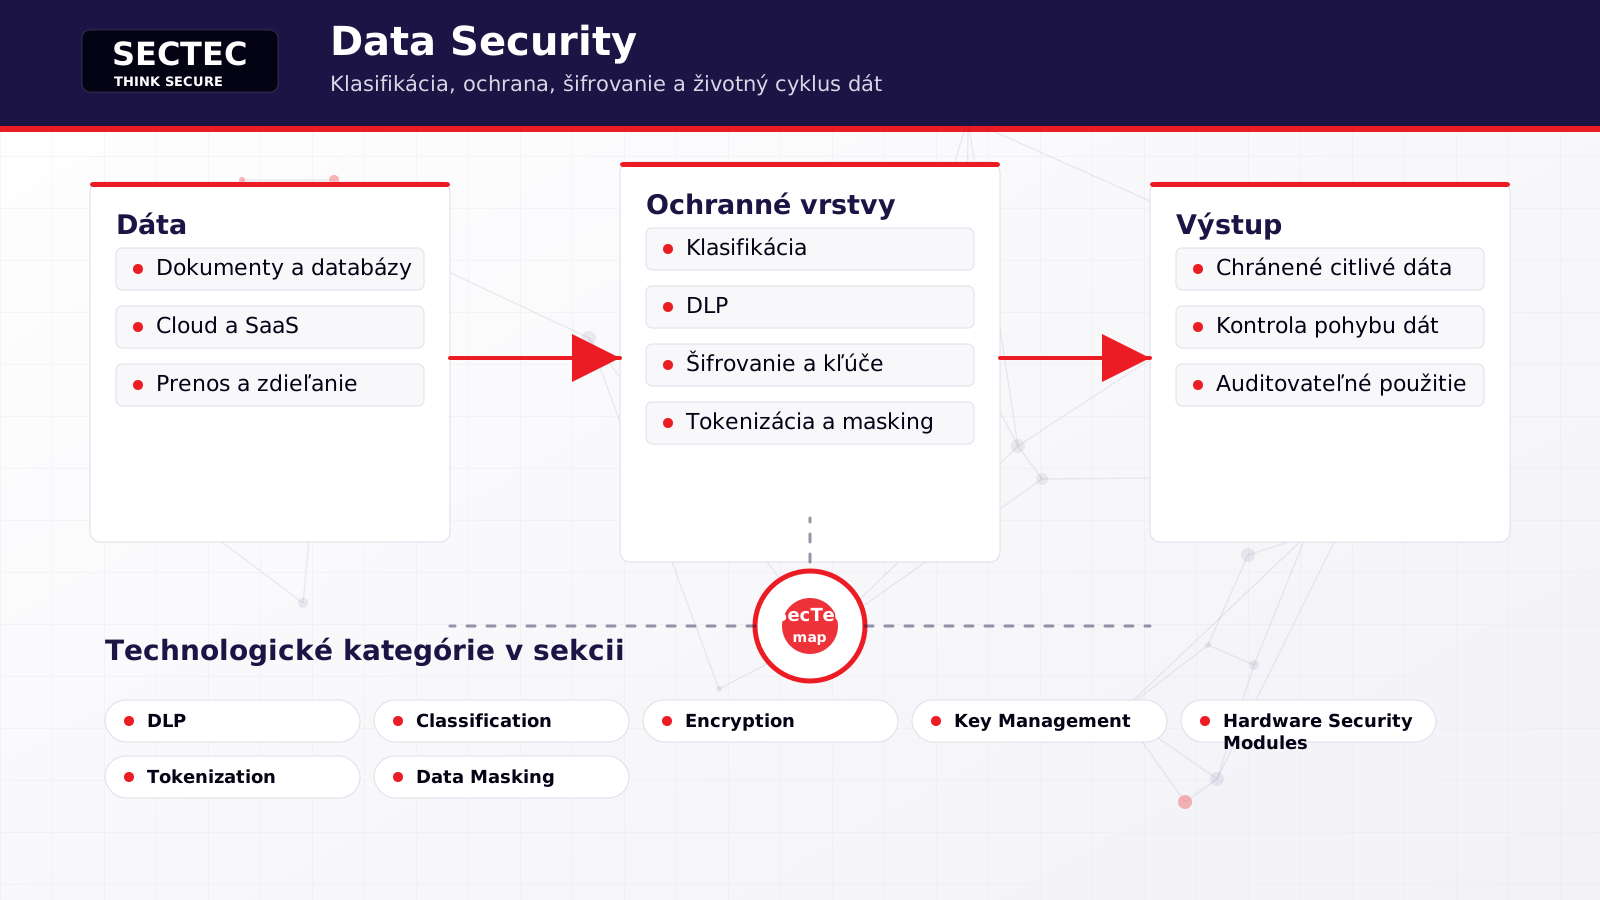
Zoznam technológií nižšie slúži ako mapa oblasti Data Security. Najprv je vhodné pomenovať konkrétny bezpečnostný problém, potom vybrať najbližšiu technologickú kategóriu a až následne porovnávať výrobcov. Takýto postup pomáha oddeliť podobne znejúce riešenia a znižuje riziko, že sa do architektúry pridá ďalší nástroj bez jasnej úlohy.
Technická schéma sekcie
Otázky pri výbere riešenia
- Ktoré dáta sú najcitlivejšie a kde sa nachádzajú?
- Je potrebné riešiť prevenciu úniku, šifrovanie, klasifikáciu alebo anonymizáciu?
- Vstupujú citlivé dáta do SaaS aplikácií, kolaboračných nástrojov alebo AI služieb?
- Ako sa budú pravidlá uplatňovať v e-maile, cloude, endpointoch a aplikáciách?
- Kto spravuje kryptografické kľúče a ako sa audituje ich použitie?
Ako používať túto sekciu
Každá technologická stránka rozvíja samostatnú kategóriu, vysvetľuje jej miesto v architektúre a uvádza výrobcov z portfólia SecTec, ktorí s danou oblasťou súvisia. Sekčná stránka preto funguje ako vstupný bod pre orientáciu, zatiaľ čo detailné stránky pomáhajú pri konkrétnom mapovaní na riešenia.
Výrobcovia z portfólia SecTec
Pokrytie útokov a obranný kontext
MITRE ATT&CK® Enterprise verzie 19.1 používame ako referenčný model. Mapovanie je odbornou interpretáciou SecTec a neznamená schválenie alebo odporúčanie zo strany MITRE.
Praktické typy útokov
- Kompromitácia cloudu a SaaSÚtočník zneužíva cloudové identity, oprávnenia, konfigurácie alebo aplikačné integrácie na prístup k službám a dátam.
- Exfiltrácia a únik dátÚtočník vyhľadáva, zhromažďuje a odosiela citlivé dáta z koncových zariadení, cloudu, e-mailu alebo interných úložísk.
- Ransomware a narušenie dostupnostiÚtočník šifruje alebo manipuluje dáta, zastavuje služby, blokuje obnovu a spôsobuje prevádzkový dopad.
- Business Email Compromise a prevzatie schránkyÚtočník prevezme alebo napodobní dôveryhodnú e-mailovú identitu a zneužije komunikáciu na podvod, zmenu platobných údajov, zber dát alebo ďalší phishing.
- Obchádzanie ochrany a oslabovanie kontrolÚtočník skrýva aktivitu, odstraňuje stopy, maskuje kód alebo oslabuje bezpečnostné nástroje, šifrovanie, firewall a mechanizmy obnovy.
- Insider hrozba a zneužitie oprávneného prístupuInterný používateľ alebo útočník s platným účtom zneužíva legitímne oprávnenia na vyhľadávanie, kopírovanie, manipuláciu alebo odoslanie citlivých dát.
- BOLA – narušená autorizácia na úrovni objektuÚtočník mení identifikátor objektu v API požiadavke a získa prístup k dátam alebo operáciám, ktoré patria inému používateľovi, účtu alebo tenantovi.
- BOPLA – narušená autorizácia vlastností objektuAPI sprístupní alebo dovolí meniť citlivé vlastnosti objektu, ku ktorým používateľ nemá mať prístup, vrátane excessive data exposure a mass assignment.
- Path traversal a file inclusionÚtočník manipuluje cestu k súboru alebo importovaný názov a číta, zapisuje či vykonáva obsah mimo povoleného adresára.
Relevantné techniky ATT&CK
- T1005 · Data from Local SystemDetect, Prevent, Recover, Respond
- T1020 · Automated ExfiltrationDetect, Prevent, Respond
- T1041 · Exfiltration Over C2 ChannelDetect, Prevent, Respond
- T1048 · Exfiltration Over Alternative ProtocolDetect, Prevent, Respond
- T1114 · Email CollectionDetect, Prevent, Respond
- T1213 · Data from Information RepositoriesDetect, Prevent, Recover, Respond
- T1530 · Data from Cloud StorageDetect, Prevent, Recover, Respond
- T1565 · Data ManipulationPrevent, Recover
- T1567 · Exfiltration Over Web ServiceDetect, Prevent, Respond
- T1600 · Weaken EncryptionPrevent, Recover