
Oblasť kybernetickej bezpečnosti
Exposure
Exposure Management pomáha organizáciám pochopiť, ktoré zraniteľnosti, konfigurácie, externé aktíva a cesty útoku predstavujú skutočné riziko.
Čo táto oblasť rieši
Exposure rieši pohľad útočníka na organizáciu: zraniteľnosti, verejne dostupné služby, cloudové a SaaS expozície, nesprávne konfigurácie, chýbajúce záplaty, otvorené cesty útoku a slabé miesta, ktoré môžu viesť ku kompromitácii. Je to širší pohľad než samotné skenovanie zraniteľností.
Prečo je dôležitá
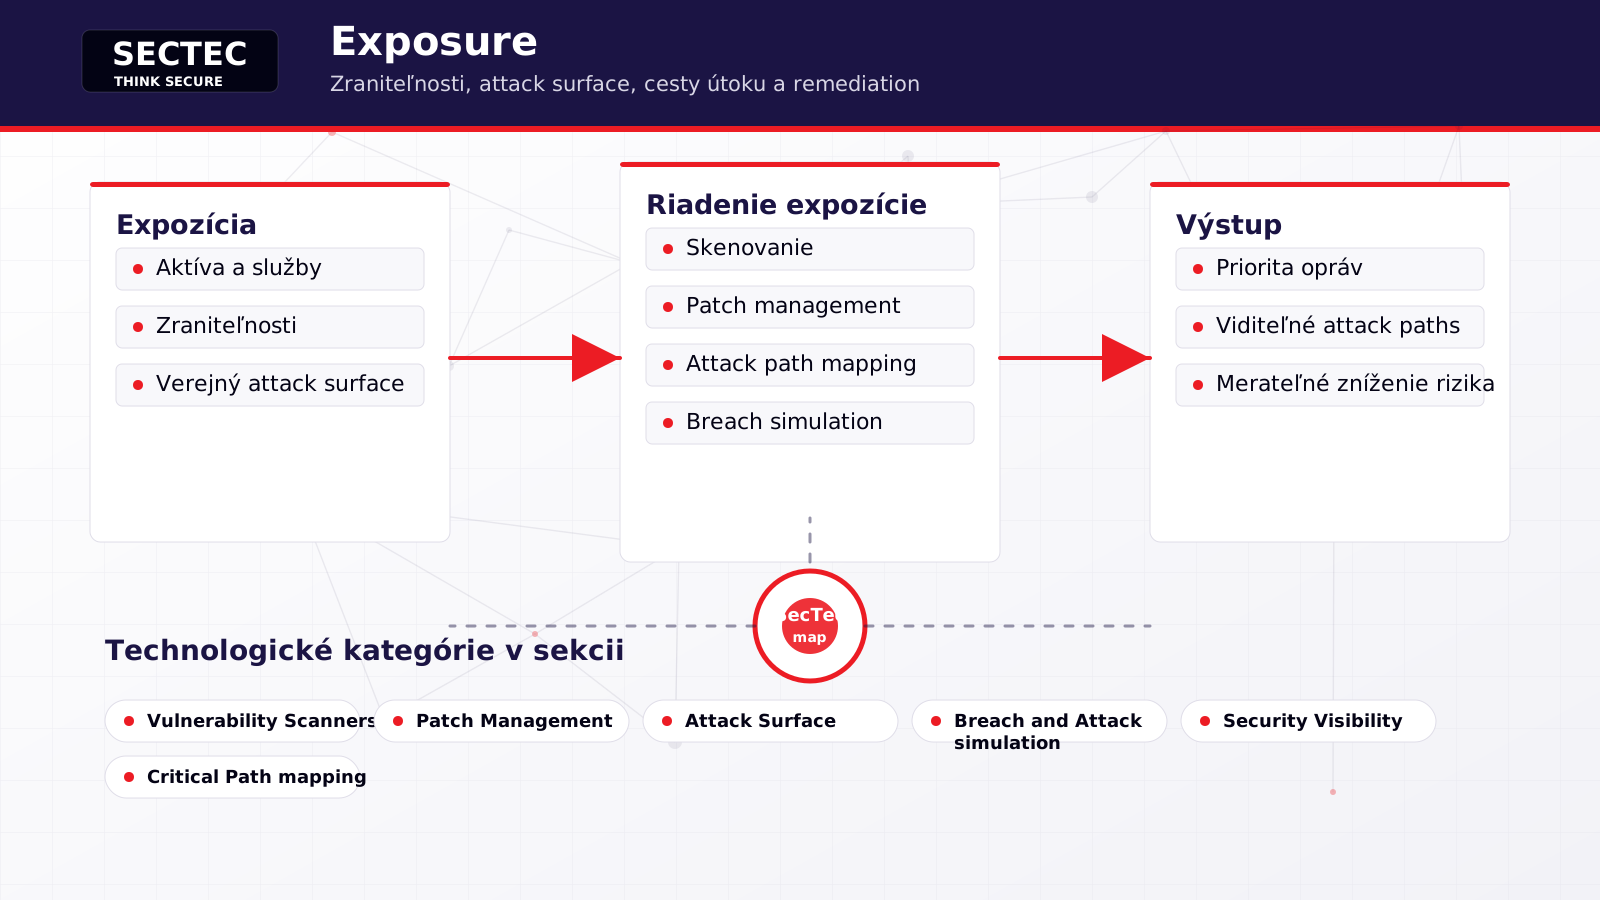
Bez prioritizácie vzniká dlhý zoznam nálezov, ktorý bezpečnostné a IT tímy nedokážu realisticky spracovať. Exposure Management a CTEM pomáhajú určiť, ktoré problémy sú skutočne exploatovateľné, ktoré aktíva sú kritické a ktoré opravy znížia riziko najviac. Preto sem patria vulnerability scanners, patch management, attack surface, breach and attack simulation, security visibility a critical path mapping.
Ako sa v oblasti orientovať
Klasické skenovanie zraniteľností samo o sebe nestačí. Moderný prístup smeruje ku kontinuálnemu exposure managementu a CTEM: prioritizácii podľa exploatovateľnosti, dopadu, kritickosti aktíva, expozície voči internetu a reálnych ciest útoku. Cieľom je smerovať kapacity tam, kde zníženie rizika prinesie najväčší efekt.
Pri tejto oblasti je kľúčové prepojiť technické nálezy s biznis kontextom. Zraniteľnosť na izolovanom systéme nemusí mať rovnakú prioritu ako slabé miesto na verejne dostupnej službe s prístupom ku kritickým dátam. Riešenie by malo pomôcť prejsť od zoznamu problémov k riadenej náprave, vlastníkovi úlohy a overeniu, či sa riziko reálne znížilo.
Zoznam technológií nižšie slúži ako mapa oblasti Exposure. Najprv je vhodné pomenovať konkrétny bezpečnostný problém, potom vybrať najbližšiu technologickú kategóriu a až následne porovnávať výrobcov. Takýto postup pomáha oddeliť podobne znejúce riešenia a znižuje riziko, že sa do architektúry pridá ďalší nástroj bez jasnej úlohy.
Technická schéma sekcie
Otázky pri výbere riešenia
- Ktoré aktíva sú vystavené internetu alebo partnerom?
- Ako sa dnes prioritizujú zraniteľnosti a chýbajúce záplaty?
- Je prioritizácia založená iba na CVSS alebo aj na exploatovateľnosti, kritickosti aktíva a attack path?
- Vie organizácia overiť, či bezpečnostné kontroly reálne fungujú?
- Sú známe najpravdepodobnejšie cesty útoku ku kritickým systémom?
Ako používať túto sekciu
Každá technologická stránka rozvíja samostatnú kategóriu, vysvetľuje jej miesto v architektúre a uvádza výrobcov z portfólia SecTec, ktorí s danou oblasťou súvisia. Sekčná stránka preto funguje ako vstupný bod pre orientáciu, zatiaľ čo detailné stránky pomáhajú pri konkrétnom mapovaní na riešenia.
Výrobcovia z portfólia SecTec
Pokrytie útokov a obranný kontext
MITRE ATT&CK® Enterprise verzie 19.1 používame ako referenčný model. Mapovanie je odbornou interpretáciou SecTec a neznamená schválenie alebo odporúčanie zo strany MITRE.
Praktické typy útokov
- Phishing a zneužitie identityÚtočník manipuluje používateľa, získava prihlasovacie údaje alebo zneužíva dôveryhodný účet na vstup do prostredia.
- Zneužitie verejnej aplikácie alebo APIÚtočník využíva zraniteľnú webovú aplikáciu, API, klientsky kód alebo dodávateľský komponent na prvotný prístup a vykonanie kódu.
- Kompromitácia cloudu a SaaSÚtočník zneužíva cloudové identity, oprávnenia, konfigurácie alebo aplikačné integrácie na prístup k službám a dátam.
- Pohyb útočníka v internej sietiPo prvotnom prístupe útočník objavuje systémy, účty a služby a presúva sa k hodnotnejším aktívam.
- Malware a Command and ControlŠkodlivý kód sa spúšťa, udržiava prístup a komunikuje s infraštruktúrou útočníka cez bežné alebo skryté kanály.
- Exfiltrácia a únik dátÚtočník vyhľadáva, zhromažďuje a odosiela citlivé dáta z koncových zariadení, cloudu, e-mailu alebo interných úložísk.
- Ransomware a narušenie dostupnostiÚtočník šifruje alebo manipuluje dáta, zastavuje služby, blokuje obnovu a spôsobuje prevádzkový dopad.
- Dodávateľský reťazec a dôveryhodný prístupÚtočník zneužíva dodávateľa, softvérovú závislosť, externý prístup alebo dôveryhodný vzťah na obídenie bežnej ochrany.
- Útoky na OT a IoT prostredieÚtočník objavuje priemyselné alebo pripojené zariadenia, zneužíva vzdialený prístup a sieťové služby a ohrozuje dostupnosť prevádzky.
- Prieskum a mapovanie útočnej plochyÚtočník zhromažďuje informácie o ľuďoch, systémoch, cloudových službách a verejne dostupnej infraštruktúre a hľadá vhodnú cestu k prvotnému prístupu.
- Business Email Compromise a prevzatie schránkyÚtočník prevezme alebo napodobní dôveryhodnú e-mailovú identitu a zneužije komunikáciu na podvod, zmenu platobných údajov, zber dát alebo ďalší phishing.
- Eskalácia oprávnení a perzistenciaÚtočník rozširuje oprávnenia, vytvára alebo mení účty a politiky a buduje si opakovaný prístup k systémom, identitám alebo cloudovému prostrediu.
- Insider hrozba a zneužitie oprávneného prístupuInterný používateľ alebo útočník s platným účtom zneužíva legitímne oprávnenia na vyhľadávanie, kopírovanie, manipuláciu alebo odoslanie citlivých dát.
- Zneužitie citlivých business procesov a botovAutomatizovaný útočník zneužíva legitímnu funkcionalitu, napríklad nákup, rezerváciu, registráciu, hlasovanie, komentovanie alebo obnovu účtu.
- Chybná konfigurácia API a exponované rozhraniaNezabezpečené predvolené nastavenia, debug endpointy, chybné CORS, detailné chyby alebo chýbajúce hlavičky sprístupnia útočníkovi dáta a funkcie.
- Shadow a zombie API bez riadeného inventáraNeznáme, zabudnuté alebo staré verzie API zostávajú dostupné bez aktuálnych kontrol, vlastníka, dokumentácie a monitorovania.
Relevantné techniky ATT&CK
- T1018 · Remote System DiscoveryDetect, Validate
- T1021 · Remote ServicesDetect, Validate
- T1041 · Exfiltration Over C2 ChannelValidate
- T1046 · Network Service DiscoveryDetect, Prevent, Validate
- T1068 · Exploitation for Privilege EscalationPrevent, Respond
- T1071 · Application Layer ProtocolValidate
- T1078 · Valid AccountsDetect, Validate
- T1087 · Account DiscoveryDetect, Validate
- T1189 · Drive-by CompromisePrevent, Respond
- T1190 · Exploit Public-Facing ApplicationDetect, Prevent, Respond, Validate
- T1210 · Exploitation of Remote ServicesDetect, Prevent, Respond, Validate
- T1486 · Data Encrypted for ImpactValidate
- T1566 · PhishingValidate
- T1592 · Gather Victim Host InformationDetect, Prevent, Validate
- T1595 · Active ScanningDetect, Prevent, Validate