
Oblasť kybernetickej bezpečnosti
SAT
SAT, teda Security Awareness Training, zvyšuje pripravenosť používateľov a znižuje riziká vyplývajúce z phishingu, sociálneho inžinierstva, podvodov a nesprávneho správania.
Slovník skratiek
Prehľad vysvetľuje skratky použité v tejto časti, aby bolo jasné, ktorú bezpečnostnú funkciu označujú.
- SAT
- Security Awareness TrainingBezpečnostné vzdelávanie používateľov zamerané na phishing, sociálne inžinierstvo a rizikové správanie.
Čo táto oblasť rieši
SAT pokrýva bezpečnostné vzdelávanie používateľov, phishingové simulácie a riadenie rizík spojených s ľudským správaním. Nejde iba o splnenie formálneho školenia, ale o priebežné budovanie schopnosti rozpoznať riziko, nahlásiť podozrivú situáciu a správne reagovať.
Prečo je dôležitá
Používatelia sú často prvou líniou kontaktu s phishingom, podvodmi, sociálnym inžinierstvom, škodlivými prílohami, podvrhnutými identitami alebo pokusmi o zneužitie identity. Kvalitný SAT program kombinuje krátke tréningy, simulácie, meranie výsledkov a cielenú spätnú väzbu. Insider Risk Management dopĺňa pohľad na rizikové správanie, ktoré môže byť úmyselné aj neúmyselné.
Ako sa v oblasti orientovať
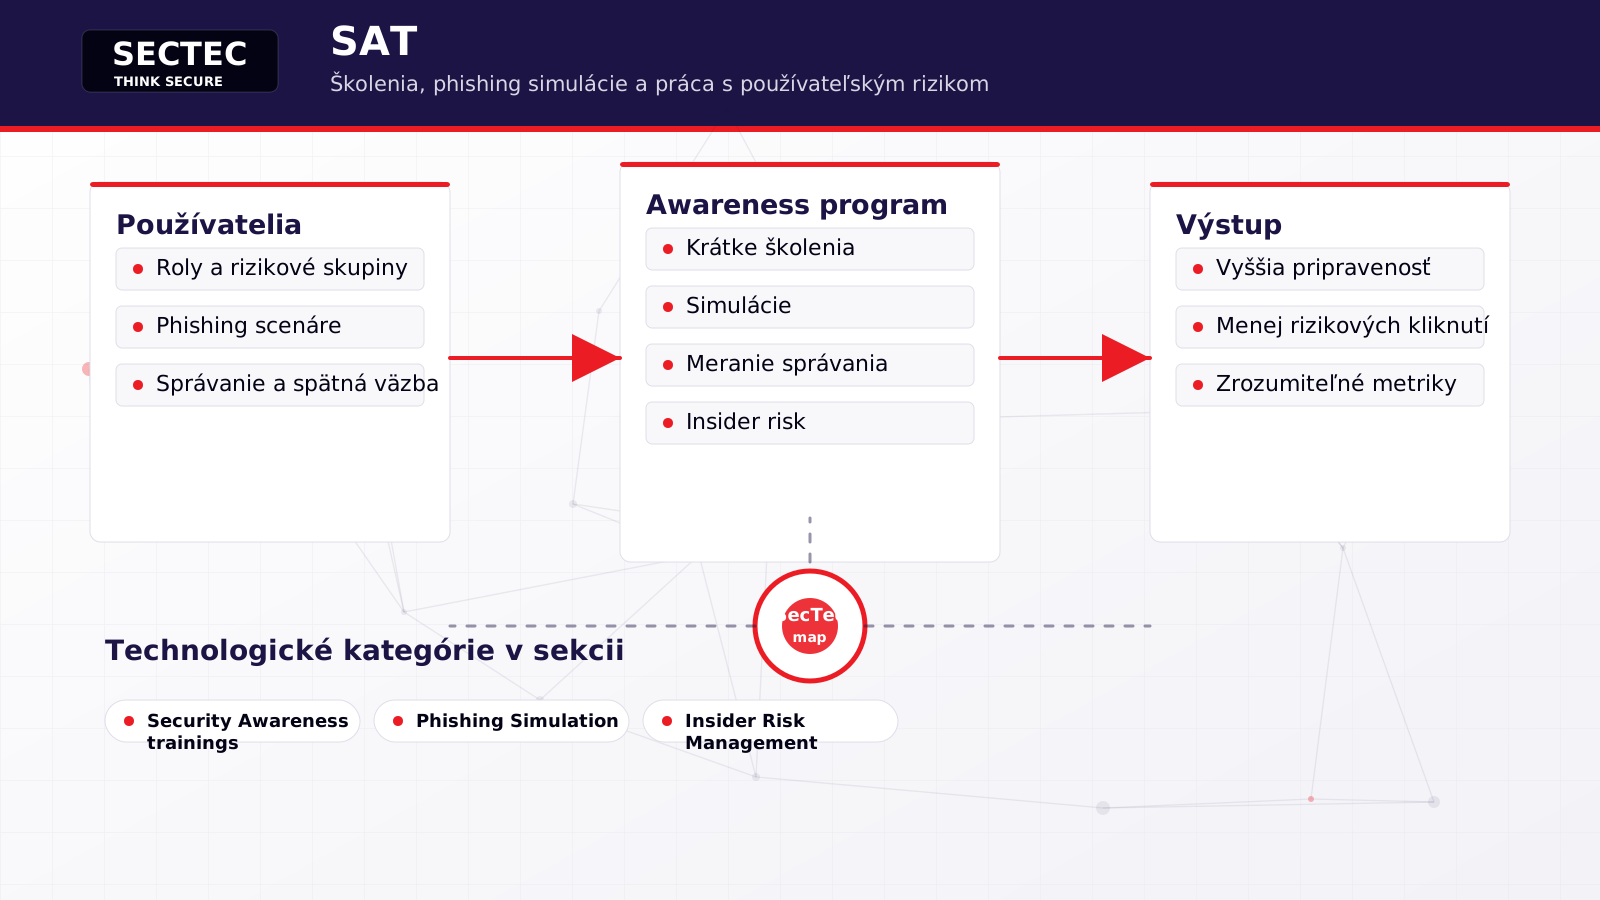
Efektívny awareness program nie je jednorazové školenie. Mal by pracovať s pravidelným tréningom, simuláciami, meraním správania a spätnou väzbou. V bezpečnostnej architektúre dopĺňa technické kontroly o ľudský faktor a dnes musí počítať aj s AI podporeným phishingom, deepfake scenármi a cieleným podvodným obsahom.
Pri výbere riešenia treba posúdiť jazyk, lokalizáciu, frekvenciu tréningov, kvalitu scenárov a spôsob reportingu. Dôležité je, aby program nebol vnímaný ako trestanie používateľov, ale ako praktická súčasť bezpečnostnej kultúry. Moderné scenáre by mali pokrývať aj QR phishing, podvody v spolupráci, AI-generované správy a cielené útoky na konkrétne role.
Zoznam technológií nižšie slúži ako mapa oblasti SAT. Najprv je vhodné pomenovať konkrétny bezpečnostný problém, potom vybrať najbližšiu technologickú kategóriu a až následne porovnávať výrobcov. Takýto postup pomáha oddeliť podobne znejúce riešenia a znižuje riziko, že sa do architektúry pridá ďalší nástroj bez jasnej úlohy.
Technická schéma sekcie
Otázky pri výbere riešenia
- Aké skupiny používateľov majú najvyššie riziko alebo najväčší dopad pri chybe?
- Má organizácia riešiť len školenia alebo aj phishingové simulácie?
- Majú scenáre pokrývať aj AI-generovaný phishing, QR kódy, podvody cez komunikátory alebo deepfake prvky?
- Ako sa budú merať zmeny správania a dlhodobý trend?
- Je potrebná lokalizácia obsahu a scenárov pre slovenské alebo české prostredie?
Ako používať túto sekciu
Každá technologická stránka rozvíja samostatnú kategóriu, vysvetľuje jej miesto v architektúre a uvádza výrobcov z portfólia SecTec, ktorí s danou oblasťou súvisia. Sekčná stránka preto funguje ako vstupný bod pre orientáciu, zatiaľ čo detailné stránky pomáhajú pri konkrétnom mapovaní na riešenia.
Výrobcovia z portfólia SecTec
Pokrytie útokov a obranný kontext
MITRE ATT&CK® Enterprise verzie 19.1 používame ako referenčný model. Mapovanie je odbornou interpretáciou SecTec a neznamená schválenie alebo odporúčanie zo strany MITRE.
Praktické typy útokov
- Phishing a zneužitie identityÚtočník manipuluje používateľa, získava prihlasovacie údaje alebo zneužíva dôveryhodný účet na vstup do prostredia.
- Zneužitie verejnej aplikácie alebo APIÚtočník využíva zraniteľnú webovú aplikáciu, API, klientsky kód alebo dodávateľský komponent na prvotný prístup a vykonanie kódu.
- Kompromitácia cloudu a SaaSÚtočník zneužíva cloudové identity, oprávnenia, konfigurácie alebo aplikačné integrácie na prístup k službám a dátam.
- Exfiltrácia a únik dátÚtočník vyhľadáva, zhromažďuje a odosiela citlivé dáta z koncových zariadení, cloudu, e-mailu alebo interných úložísk.
- Dodávateľský reťazec a dôveryhodný prístupÚtočník zneužíva dodávateľa, softvérovú závislosť, externý prístup alebo dôveryhodný vzťah na obídenie bežnej ochrany.
- Prieskum a mapovanie útočnej plochyÚtočník zhromažďuje informácie o ľuďoch, systémoch, cloudových službách a verejne dostupnej infraštruktúre a hľadá vhodnú cestu k prvotnému prístupu.
- Business Email Compromise a prevzatie schránkyÚtočník prevezme alebo napodobní dôveryhodnú e-mailovú identitu a zneužije komunikáciu na podvod, zmenu platobných údajov, zber dát alebo ďalší phishing.
- Eskalácia oprávnení a perzistenciaÚtočník rozširuje oprávnenia, vytvára alebo mení účty a politiky a buduje si opakovaný prístup k systémom, identitám alebo cloudovému prostrediu.
- Insider hrozba a zneužitie oprávneného prístupuInterný používateľ alebo útočník s platným účtom zneužíva legitímne oprávnenia na vyhľadávanie, kopírovanie, manipuláciu alebo odoslanie citlivých dát.
- MFA fatigue, push bombing a zachytenie overeniaÚtočník bombarduje používateľa MFA výzvami, zachytí kód alebo zneužije sociálne inžinierstvo, aby používateľ potvrdil cudzie prihlásenie.
Relevantné techniky ATT&CK
- T1005 · Data from Local SystemDetect, Respond
- T1041 · Exfiltration Over C2 ChannelDetect, Respond
- T1078 · Valid AccountsDetect, Respond
- T1114 · Email CollectionDetect, Respond
- T1204 · User ExecutionPrevent, Validate
- T1213 · Data from Information RepositoriesDetect, Respond
- T1530 · Data from Cloud StorageDetect, Respond
- T1566 · PhishingPrevent, Validate
- T1598 · Phishing for InformationPrevent, Validate