
Oblasť kybernetickej bezpečnosti
Application Security
Application Security chráni aplikácie, API, kód, open-source závislosti a runtime prostredia od vývoja až po produkčnú prevádzku.
Slovník skratiek
Prehľad vysvetľuje skratky použité v tejto časti, aby bolo jasné, ktorú bezpečnostnú funkciu označujú.
- API
- Application Programming InterfaceRozhranie, cez ktoré aplikácie, služby alebo partneri pristupujú k funkcionalite a dátam.
- SAST
- Static Application Security TestingStatické testovanie zdrojového kódu alebo binárnych artefaktov bez spustenia aplikácie.
- DAST
- Dynamic Application Security TestingDynamické testovanie bežiacej aplikácie zvonka, podobne ako by ju skúšal útočník.
- SCA
- Software Composition AnalysisKontrola open-source knižníc, závislostí, zraniteľností a licenčných rizík.
- RASP
- Runtime Application Self-ProtectionOchrana aplikácie priamo počas behu, ktorá sleduje vstupy, volania a správanie v produkcii.
- WAF
- Web Application FirewallAplikačný firewall chrániaci webové aplikácie a API pred útokmi na aplikačnej vrstve.
Čo táto oblasť rieši
Application Security rieši bezpečnosť aplikácií od návrhu cez vývoj, testovanie, nasadenie až po runtime ochranu. Zahŕňa vlastný kód, open-source komponenty, API, webové aplikácie, mobilné aplikácie, kontajnery, CI/CD pipeline a integračné vrstvy.
Prečo je dôležitá
Aplikácie sú často priamym rozhraním medzi organizáciou a zákazníkmi, partnermi alebo internými procesmi. Zraniteľnosť v aplikácii môže viesť k úniku dát, prevzatiu účtu, narušeniu transakcie alebo kompromitácii backend systému. Preto je praktické rozlišovať SAST, DAST, SCA, RASP, API security, WAF, bot ochranu a client-side protection podľa fázy životného cyklu, typu rizika a možnosti opravy.
Ako sa v oblasti orientovať
Aplikačná bezpečnosť je efektívna vtedy, keď sa kombinuje testovanie kódu, kontrola závislostí, dynamické testovanie, ochrana API, runtime detekcia, WAF, ochrana pred botmi a client-side ochrana. Dnešný dôraz je aj na softvérový dodávateľský reťazec, DevSecOps, kontajnery, cloud-native aplikácie, automatizované zneužívanie webových služieb a zraniteľnosti vznikajúce pri rýchlom vývoji alebo pri použití AI asistovaného kódu.
Výber technológie závisí od toho, či organizácia chce zlepšiť vývojový proces, testovať hotové aplikácie, kontrolovať závislosti, chrániť produkčnú prevádzku, získať kontrolu nad API alebo brániť webové aplikácie pred automatizovaným zneužitím a rizikami v prehliadači. Najlepšie výsledky vznikajú vtedy, keď sa nástroje napoja na vývojové pipeline, ticketing, security operations a prioritizáciu podľa reálneho dopadu na aplikáciu, dáta a používateľov.
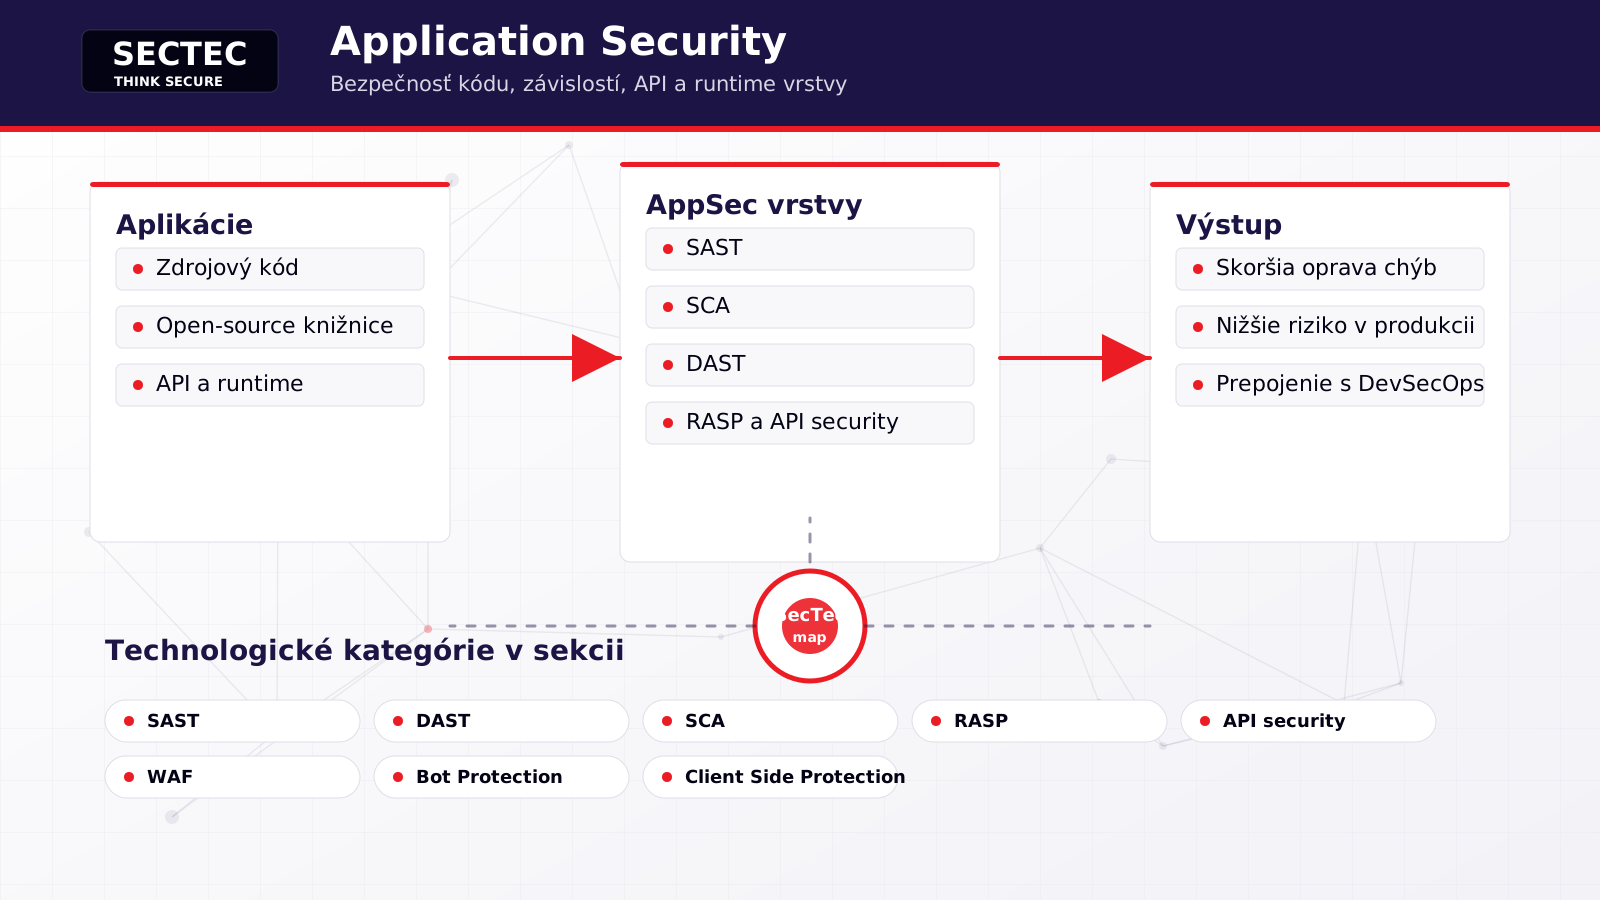
Zoznam technológií nižšie slúži ako mapa oblasti Application Security. Najprv je vhodné pomenovať konkrétny bezpečnostný problém, potom vybrať najbližšiu technologickú kategóriu a až následne porovnávať výrobcov. Takýto postup pomáha oddeliť podobne znejúce riešenia a znižuje riziko, že sa do architektúry pridá ďalší nástroj bez jasnej úlohy.
Technická schéma sekcie
Otázky pri výbere riešenia
- Sú aplikácie vyvíjané interne, externe alebo kombinovane?
- Je potrebné kontrolovať zdrojový kód, runtime správanie, open-source komponenty alebo API?
- Ako sa rieši softvérový dodávateľský reťazec, knižnice a zraniteľnosti tretích strán?
- Ako sa budú nálezy triediť, priraďovať vývojárom a opravovať?
- Má riešenie podporovať DevSecOps proces, existujúce CI/CD nástroje, WAF politiku alebo ochranu pred botmi a client-side útokmi?
Ako používať túto sekciu
Každá technologická stránka rozvíja samostatnú kategóriu, vysvetľuje jej miesto v architektúre a uvádza výrobcov z portfólia SecTec, ktorí s danou oblasťou súvisia. Sekčná stránka preto funguje ako vstupný bod pre orientáciu, zatiaľ čo detailné stránky pomáhajú pri konkrétnom mapovaní na riešenia.
Výrobcovia z portfólia SecTec
Pokrytie útokov a obranný kontext
MITRE ATT&CK® Enterprise verzie 19.1 používame ako referenčný model. Mapovanie je odbornou interpretáciou SecTec a neznamená schválenie alebo odporúčanie zo strany MITRE.
Praktické typy útokov
- Phishing a zneužitie identityÚtočník manipuluje používateľa, získava prihlasovacie údaje alebo zneužíva dôveryhodný účet na vstup do prostredia.
- Zneužitie verejnej aplikácie alebo APIÚtočník využíva zraniteľnú webovú aplikáciu, API, klientsky kód alebo dodávateľský komponent na prvotný prístup a vykonanie kódu.
- Kompromitácia cloudu a SaaSÚtočník zneužíva cloudové identity, oprávnenia, konfigurácie alebo aplikačné integrácie na prístup k službám a dátam.
- Malware a Command and ControlŠkodlivý kód sa spúšťa, udržiava prístup a komunikuje s infraštruktúrou útočníka cez bežné alebo skryté kanály.
- Exfiltrácia a únik dátÚtočník vyhľadáva, zhromažďuje a odosiela citlivé dáta z koncových zariadení, cloudu, e-mailu alebo interných úložísk.
- Dodávateľský reťazec a dôveryhodný prístupÚtočník zneužíva dodávateľa, softvérovú závislosť, externý prístup alebo dôveryhodný vzťah na obídenie bežnej ochrany.
- Business Email Compromise a prevzatie schránkyÚtočník prevezme alebo napodobní dôveryhodnú e-mailovú identitu a zneužije komunikáciu na podvod, zmenu platobných údajov, zber dát alebo ďalší phishing.
- Eskalácia oprávnení a perzistenciaÚtočník rozširuje oprávnenia, vytvára alebo mení účty a politiky a buduje si opakovaný prístup k systémom, identitám alebo cloudovému prostrediu.
- Insider hrozba a zneužitie oprávneného prístupuInterný používateľ alebo útočník s platným účtom zneužíva legitímne oprávnenia na vyhľadávanie, kopírovanie, manipuláciu alebo odoslanie citlivých dát.
- BOLA – narušená autorizácia na úrovni objektuÚtočník mení identifikátor objektu v API požiadavke a získa prístup k dátam alebo operáciám, ktoré patria inému používateľovi, účtu alebo tenantovi.
- BOPLA – narušená autorizácia vlastností objektuAPI sprístupní alebo dovolí meniť citlivé vlastnosti objektu, ku ktorým používateľ nemá mať prístup, vrátane excessive data exposure a mass assignment.
- BFLA – narušená autorizácia na úrovni funkcieBežný alebo neprihlásený používateľ zavolá administrátorskú či privilegovanú API funkciu, ku ktorej nemá mať prístup.
- Narušená API autentifikácia a zneužitie tokenovÚtočník obchádza prihlasovanie, obnovu hesla alebo validáciu tokenu a preberá identitu používateľa či služby.
- Zneužitie citlivých business procesov a botovAutomatizovaný útočník zneužíva legitímnu funkcionalitu, napríklad nákup, rezerváciu, registráciu, hlasovanie, komentovanie alebo obnovu účtu.
- SSRF – Server-Side Request ForgeryÚtočník prinúti server alebo API načítať ním zvolenú adresu a získa prístup k interným službám, metadátam cloudu alebo chráneným sieťovým cieľom.
- Chybná konfigurácia API a exponované rozhraniaNezabezpečené predvolené nastavenia, debug endpointy, chybné CORS, detailné chyby alebo chýbajúce hlavičky sprístupnia útočníkovi dáta a funkcie.
- Shadow a zombie API bez riadeného inventáraNeznáme, zabudnuté alebo staré verzie API zostávajú dostupné bez aktuálnych kontrol, vlastníka, dokumentácie a monitorovania.
- Nebezpečné spracovanie dát z cudzieho APIAplikácia dôveruje dátam alebo presmerovaniam z partnerského API viac než bežnému vstupu a prenesie kompromitáciu dodávateľa do vlastného prostredia.
- Credential stuffing a password sprayingÚtočník automatizovane skúša uniknuté dvojice mena a hesla alebo malé množstvo bežných hesiel proti veľkému počtu účtov.
- Krádež relácie a zneužitie prístupových tokenovÚtočník ukradne cookie, OAuth token alebo inú reláciu a pristupuje k službe bez opätovného zadania hesla alebo MFA.
- Injection a vykonanie príkazuNedôveryhodný vstup zmení význam príkazu, dotazu alebo šablóny a umožní čítanie dát, obídenie logiky alebo vykonanie kódu.
- Path traversal a file inclusionÚtočník manipuluje cestu k súboru alebo importovaný názov a číta, zapisuje či vykonáva obsah mimo povoleného adresára.
- Škodlivý upload a nebezpečná deserializáciaAplikácia prijme alebo spracuje škodlivý súbor či serializovaný objekt a umožní vykonanie kódu, obídenie kontrol alebo kompromitáciu ďalších používateľov.
- Client-side injection a Cross-Site ScriptingÚtočník dostane nedôveryhodný obsah do prehliadača používateľa a vykoná skript v kontexte dôveryhodnej aplikácie.
Relevantné techniky ATT&CK
- T1059 · Command and Scripting InterpreterDetect, Prevent, Respond, Validate
- T1078 · Valid AccountsDetect, Prevent, Respond
- T1189 · Drive-by CompromiseDetect, Prevent, Respond, Validate
- T1190 · Exploit Public-Facing ApplicationDetect, Prevent, Respond, Validate
- T1195 · Supply Chain CompromisePrevent, Validate
- T1567 · Exfiltration Over Web ServiceDetect, Prevent, Respond