
Oblasť kybernetickej bezpečnosti
Email & Collaboration
Email & Collaboration chráni e-mail, zdieľanie dokumentov a pracovné platformy, ktoré patria medzi najčastejšie vstupné body phishingu, malvéru, úniku dát a podvodov.
Slovník skratiek
Prehľad vysvetľuje skratky použité v tejto časti, aby bolo jasné, ktorú bezpečnostnú funkciu označujú.
- DMARC
- Domain-based Message Authentication, Reporting and ConformanceE-mailová politika, ktorá určuje, ako narábať so správami, ktoré neprejdú SPF alebo DKIM kontrolou.
- SPF
- Sender Policy FrameworkDNS mechanizmus, ktorý určuje, ktoré servery môžu odosielať e-maily v mene domény.
- DKIM
- DomainKeys Identified MailKryptografické podpisovanie e-mailov, ktoré pomáha overiť, že správa nebola zmenená a patrí k doméne.
Čo táto oblasť rieši
Email & Collaboration chráni e-mail, zdieľanie dokumentov, kolaboračné platformy a automatizované integračné kanály. Tieto nástroje sú dnes hlavnou pracovnou plochou používateľov a zároveň častým vstupným bodom phishingu, malvéru, úniku dát, podvodnej komunikácie a kompromitácie identity.
Prečo je dôležitá
Klasický spam filter už nepokrýva celé riziko. Organizácie potrebujú anti-phishing, kontrolu príloh a odkazov, email gateway, DMARC/SPF/DKIM, ochranu kolaboračných aplikácií a automatizáciu reakcií cez webhooky. Dôležité je chrániť nielen doručenie e-mailu, ale aj následné kliknutie, zdieľanie súboru, internú komunikáciu alebo prístup do cloudovej spolupráce.
Ako sa v oblasti orientovať
Moderná ochrana e-mailu a kolaboračných aplikácií zahŕňa detekciu phishingu, kontrolu príloh a URL, autentifikáciu domén, ochranu pred zberom adries, DLP a automatizáciu reakcií. Dôležitá je integrácia s Microsoft 365, Google Workspace, úložiskami, internou komunikáciou a bezpečnostnou prevádzkou, pretože útok často pokračuje až po doručení správy.
Pri výbere riešenia treba zohľadniť používanú platformu, spôsob nasadenia, spätné odstraňovanie hrozieb, prácu s identitou odosielateľa a prepojenie s DLP alebo SOC procesmi. V prostrediach Microsoft 365 alebo Google Workspace má veľkú hodnotu integrácia cez API, retroaktívne vyhľadanie a odstránenie hrozieb, ochrana interných správ a kontrola zdieľaných súborov.
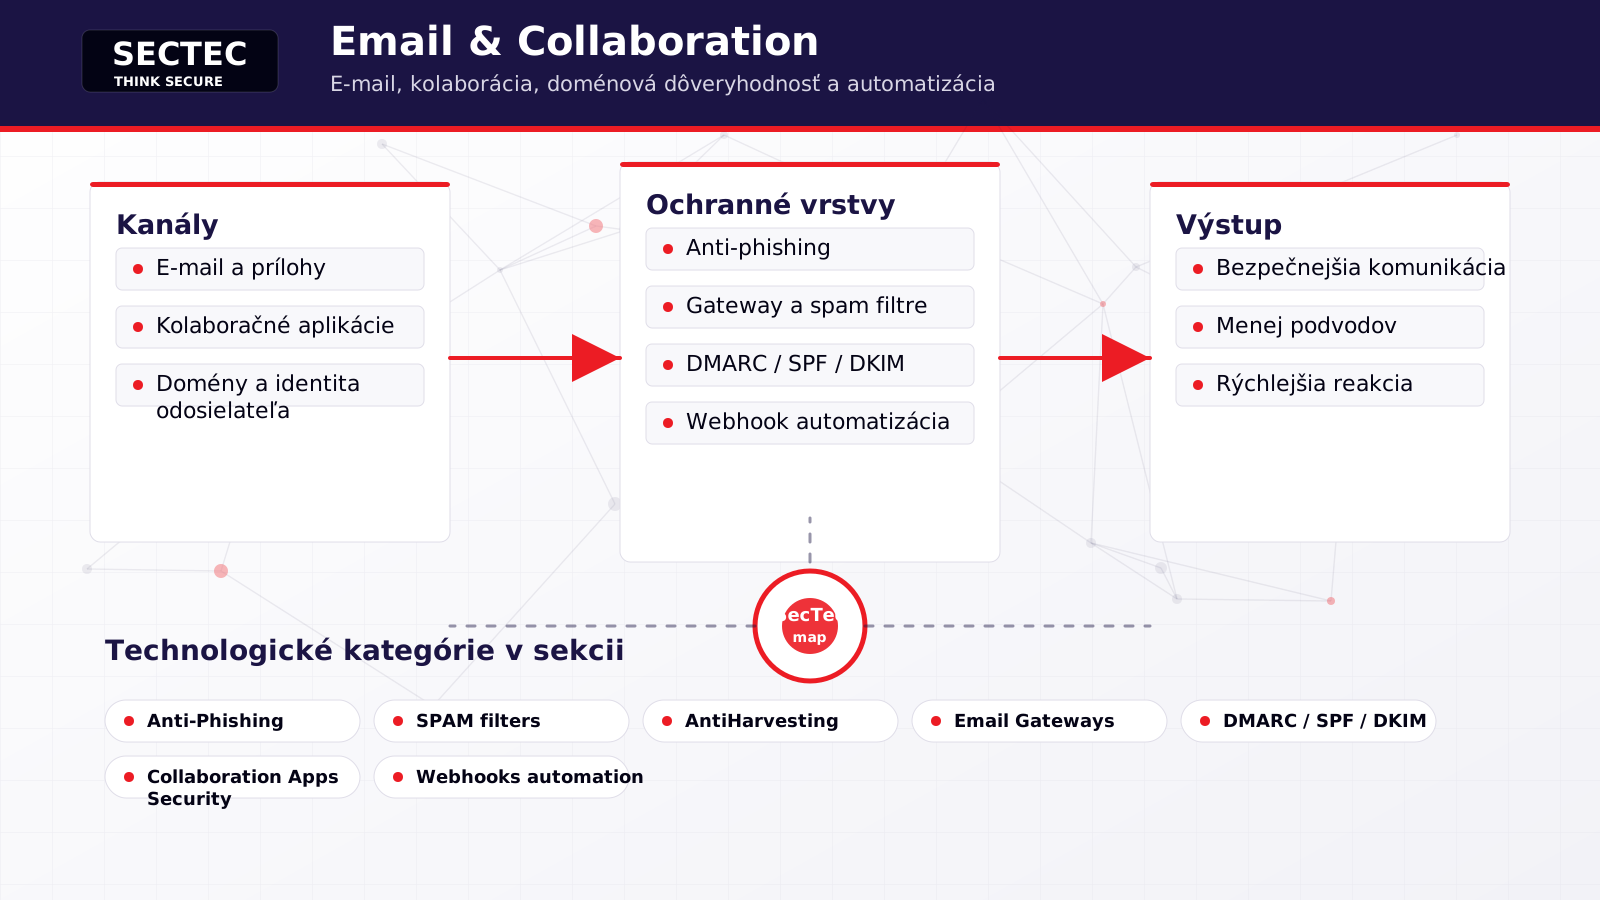
Zoznam technológií nižšie slúži ako mapa oblasti Email & Collaboration. Najprv je vhodné pomenovať konkrétny bezpečnostný problém, potom vybrať najbližšiu technologickú kategóriu a až následne porovnávať výrobcov. Takýto postup pomáha oddeliť podobne znejúce riešenia a znižuje riziko, že sa do architektúry pridá ďalší nástroj bez jasnej úlohy.
Technická schéma sekcie
Otázky pri výbere riešenia
- Ktoré komunikačné kanály sú najpoužívanejšie: e-mail, Teams, SharePoint, OneDrive, Google Drive alebo iné platformy?
- Je prioritou phishing, malware, spoofing domény, spam alebo ochrana zdieľaných dát?
- Sú DMARC, SPF a DKIM správne nastavené a pravidelne vyhodnocované?
- Potrebuje organizácia chrániť aj interné správy, súbory a odkazy po doručení?
- Vie riešenie automatizovať reakciu a prepojiť sa so SIEM alebo SOAR?
Ako používať túto sekciu
Každá technologická stránka rozvíja samostatnú kategóriu, vysvetľuje jej miesto v architektúre a uvádza výrobcov z portfólia SecTec, ktorí s danou oblasťou súvisia. Sekčná stránka preto funguje ako vstupný bod pre orientáciu, zatiaľ čo detailné stránky pomáhajú pri konkrétnom mapovaní na riešenia.
Výrobcovia z portfólia SecTec
Pokrytie útokov a obranný kontext
MITRE ATT&CK® Enterprise verzie 19.1 používame ako referenčný model. Mapovanie je odbornou interpretáciou SecTec a neznamená schválenie alebo odporúčanie zo strany MITRE.
Praktické typy útokov
- Phishing a zneužitie identityÚtočník manipuluje používateľa, získava prihlasovacie údaje alebo zneužíva dôveryhodný účet na vstup do prostredia.
- Zneužitie verejnej aplikácie alebo APIÚtočník využíva zraniteľnú webovú aplikáciu, API, klientsky kód alebo dodávateľský komponent na prvotný prístup a vykonanie kódu.
- Kompromitácia cloudu a SaaSÚtočník zneužíva cloudové identity, oprávnenia, konfigurácie alebo aplikačné integrácie na prístup k službám a dátam.
- Dodávateľský reťazec a dôveryhodný prístupÚtočník zneužíva dodávateľa, softvérovú závislosť, externý prístup alebo dôveryhodný vzťah na obídenie bežnej ochrany.
- Prieskum a mapovanie útočnej plochyÚtočník zhromažďuje informácie o ľuďoch, systémoch, cloudových službách a verejne dostupnej infraštruktúre a hľadá vhodnú cestu k prvotnému prístupu.
- Business Email Compromise a prevzatie schránkyÚtočník prevezme alebo napodobní dôveryhodnú e-mailovú identitu a zneužije komunikáciu na podvod, zmenu platobných údajov, zber dát alebo ďalší phishing.
- Eskalácia oprávnení a perzistenciaÚtočník rozširuje oprávnenia, vytvára alebo mení účty a politiky a buduje si opakovaný prístup k systémom, identitám alebo cloudovému prostrediu.
- Insider hrozba a zneužitie oprávneného prístupuInterný používateľ alebo útočník s platným účtom zneužíva legitímne oprávnenia na vyhľadávanie, kopírovanie, manipuláciu alebo odoslanie citlivých dát.
- Credential stuffing a password sprayingÚtočník automatizovane skúša uniknuté dvojice mena a hesla alebo malé množstvo bežných hesiel proti veľkému počtu účtov.
Relevantné techniky ATT&CK
- T1078 · Valid AccountsRespond
- T1204 · User ExecutionDetect, Prevent, Respond
- T1566 · PhishingDetect, Prevent, Respond
- T1589 · Gather Victim Identity InformationDetect, Prevent
- T1598 · Phishing for InformationDetect, Prevent, Respond