Útočníci dnes využívajú generatívnu umelú inteligenciu, píšu bezchybne v akomkoľvek jazyku a namiesto e-mailu čoraz častejšie siahnu po SMS, telefonáte či QR kóde. Jednorazové ročné školenie s takýmto tempom jednoducho nedokáže držať krok.
Podľa APWG bolo v júni 2026 zaznamenaných 425 808 phishingových útokov, najviac od apríla 2023. Smishing v druhom štvrťroku medzikvartálne vzrástol o 40 % a útokov cez QR kódy bolo zachytených len za posledný vyše 145 miliónov.
V praxi to vyzerá nenápadne: SMS o nedoručenej zásielke, „technik z IT“, ktorý telefonicky pýta MFA kód, alebo hlas „riaditeľa“ vytvorený pomocou deepfake, ktorý žiada urgentnú platbu. Takéto útoky často prekĺznu cez technickú ochranu, pretože necielia na systémy, ale priamo na ľudí a ich dôveru.
Ročný e-learning vysvetlí pravidlá a poslúži pri audite, no nepovie, ako sa zamestnanec zachová v strese o pár mesiacov neskôr. Adaptívny tréning preto priebežne prispôsobuje cvičné útoky roli, správaniu a výsledkom každého zamestnanca a funguje v opakujúcom sa cykle:
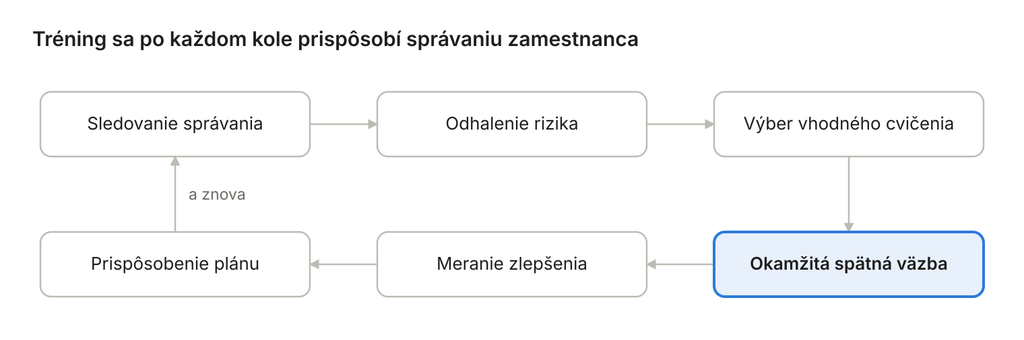
Cieľom nie je nikoho pristihnúť pri chybe, ale vybudovať reflex: zastaviť sa, overiť si požiadavku inou cestou a nahlásiť ju. Tréning pritom technické opatrenia, ako sú filtre či MFA, nenahrádza, ale dopĺňa.
Čo merať a prečo na tom záleží
Pre vedenie nestačí vedieť, koľko ľudí dokončilo kurz. Dôležitejší je vývoj click rate, počet repeat clickers a rastúci report rate, ideálne v členení podľa oddelení. Tieto údaje zároveň pomáhajú preukázať súlad so smernicou NIS2, ktorá vyžaduje pravidelné školenia zamestnancov aj vedenia.
Výsledky z praxe sú presvedčivé. Medicover uvádza už v prvom roku pokles rizikových skupín v priemere o 90 % a Payoneer za dva roky viac ako sedemnásobne vyššiu odolnosť zamestnancov, pričom repeat clickers takmer zmizli.
Ako na to s CybeReady
Na tomto princípe je postavená platforma CybeReady, ktorú v SECTEC ponúkame našim zákazníkom. Pomocou strojového učenia sama plánuje simulácie, doručuje krátke lekcie aj v slovenčine a pre vedenie automaticky pripravuje prehľadné reporty. IT tím tak nemusí kampane ručne nastavovať ani vyhodnocovať Kontaktujte nás a radi vám pripravíme úvodnú ukážku.
Zdroj: CybeReady – Adaptive Phishing Training in 2027