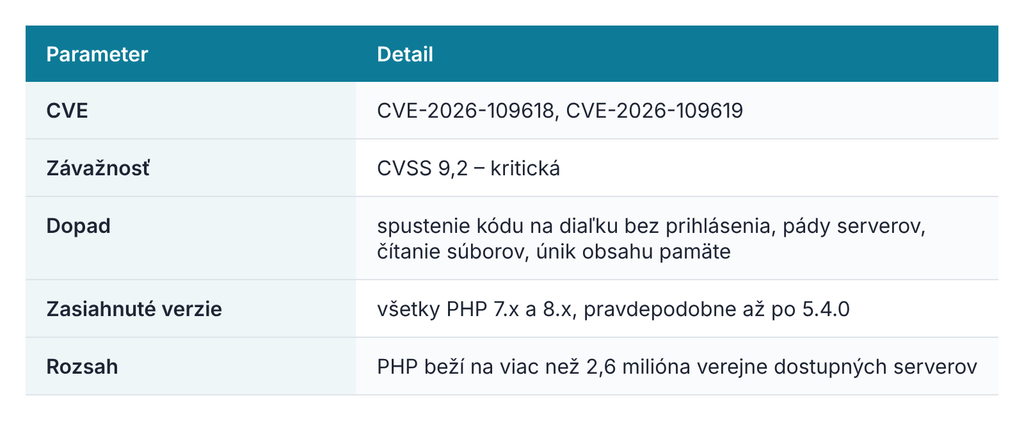
PHP 21. 10. 2026 opravil dve kritické zraniteľnosti PHP2Shell (CVSS 9,2), ktoré umožňujú pre-auth RCE jedinou HTTP požiadavkou, ešte pred spustením aplikačného kódu. Imperva disponovala detailmi od výskumníkov ešte pred zverejnením a jej zákazníci boli chránení skôr, než sa začalo zneužívanie.
Technická podstata
Obe chyby vznikajú po vyčerpaní memory_limit alebo fatálnej chybe: request-owned stav nie je korektne vyčistený a ďalšia požiadavka na rovnakom workeri pracuje s dangling pointrom. Zasiahnuté sú PHP-FPM, mod_php (najvyššie riziko), php-cgi, FrankenPHP aj LiteSpeed.
CVE-2026-109619: use-after-free pri backtrace fatálnej chyby a type confusion v OPcache.
CVE-2026-109618: use-after-free v session upload progress a únik pamäte pri parsovaní multipart, aj bez session_start().
Imperva bola pripravená vopred
Imperva disponovala detailmi o PHP2Shell v rámci koordinovaného zverejňovania, overila detekčné pravidlá a monitorovala prevádzku zákazníkov ešte pred oznámením. Práve to rozhodlo: prvý pokus o zneužitie zachytil Amazon už 17. 10. a po zverejnení 21. 10. sa útoky rozbehli v priebehu hodín.
Imperva WAF blokuje exploit vektory virtuálnym patchom pred PHP runtime. To je kľúčové, pretože exploit sa spúšťa skôr ako aplikačný kód.

V nezávislom teste SecureIQLab 2026 Cloud WAAP dosiahla Imperva medzi 12 dodávateľmi 100 % security efficacy aj 100 % false positive avoidance.
Odporúčaný postup
- Patch na 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35, pri 7.4–8.1 zdrojové backporty alebo LTS dodávateľ.
- Dočasne, ak patch nejde hneď:
session.upload_progress.enabled = 0, zvážiťopcache.enable = 0a preveriť backtrace pri fatálnych chybách. - Virtuálny patch cez WAF a least privilege pre PHP proces.
- Monitoring:
Allowed memory size exhausted, pády workerov, HTTP 500, veľké multipart payloady a deformovanéPHPSESSID.
Potrebujete posudzovať expozíciu alebo nasadiť ochranu? Kontaktujte nás
Zdroje: PHP2Shell: When PHP Runs Out of Memory at the Wrong Moment (Imperva, 21. 10. 2026) · PHP2Shell: AI uncovers critical RCE vulnerabilities (Wiz) · PHP2Shell: Critical PHP vulnerabilities patched (Help Net Security, 21. 10. 2026) · Someone Tried to Exploit PHP2Shell 4 Days Before Disclosure (The Hacker News, 22. 10. 2026) · SecureIQLab 2026 Cloud WAAP CyberRisk Validation Report